Domain 09161.de kaufen?
Wir ziehen mit dem Projekt
09161.de um.
Sind Sie am Kauf der Domain
09161.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 09161.de kaufen?
Was ist Backdoor Win32 Bladabindi?
Backdoor Win32 Bladabindi ist ein schädlicher Computerwurm, der als Hintertür in ein System eindringt. Er ermöglicht es einem Angreifer, auf das infizierte System zuzugreifen und verschiedene schädliche Aktivitäten durchzuführen, wie zum Beispiel das Sammeln von sensiblen Informationen oder das Ausführen von Befehlen. Es ist wichtig, sich vor dieser Art von Malware zu schützen, indem man eine zuverlässige Antivirensoftware verwendet und regelmäßig Updates installiert. **
Was bedeutet "backdoor" beim Kauf von Sneakern?
Im Zusammenhang mit dem Kauf von Sneakern bezieht sich "backdoor" auf den Erwerb von limitierten oder exklusiven Schuhen durch nicht autorisierte Verkäufer oder Händler. Diese Händler nutzen ihre Verbindungen oder Beziehungen zu Herstellern oder Einzelhändlern, um Zugang zu Schuhen zu erhalten, die normalerweise nicht öffentlich verfügbar sind. Oftmals werden diese Schuhe zu höheren Preisen verkauft. **


Ähnliche Suchbegriffe für Backdoor
Top-Angebote
Produkte zum Begriff Backdoor:
-
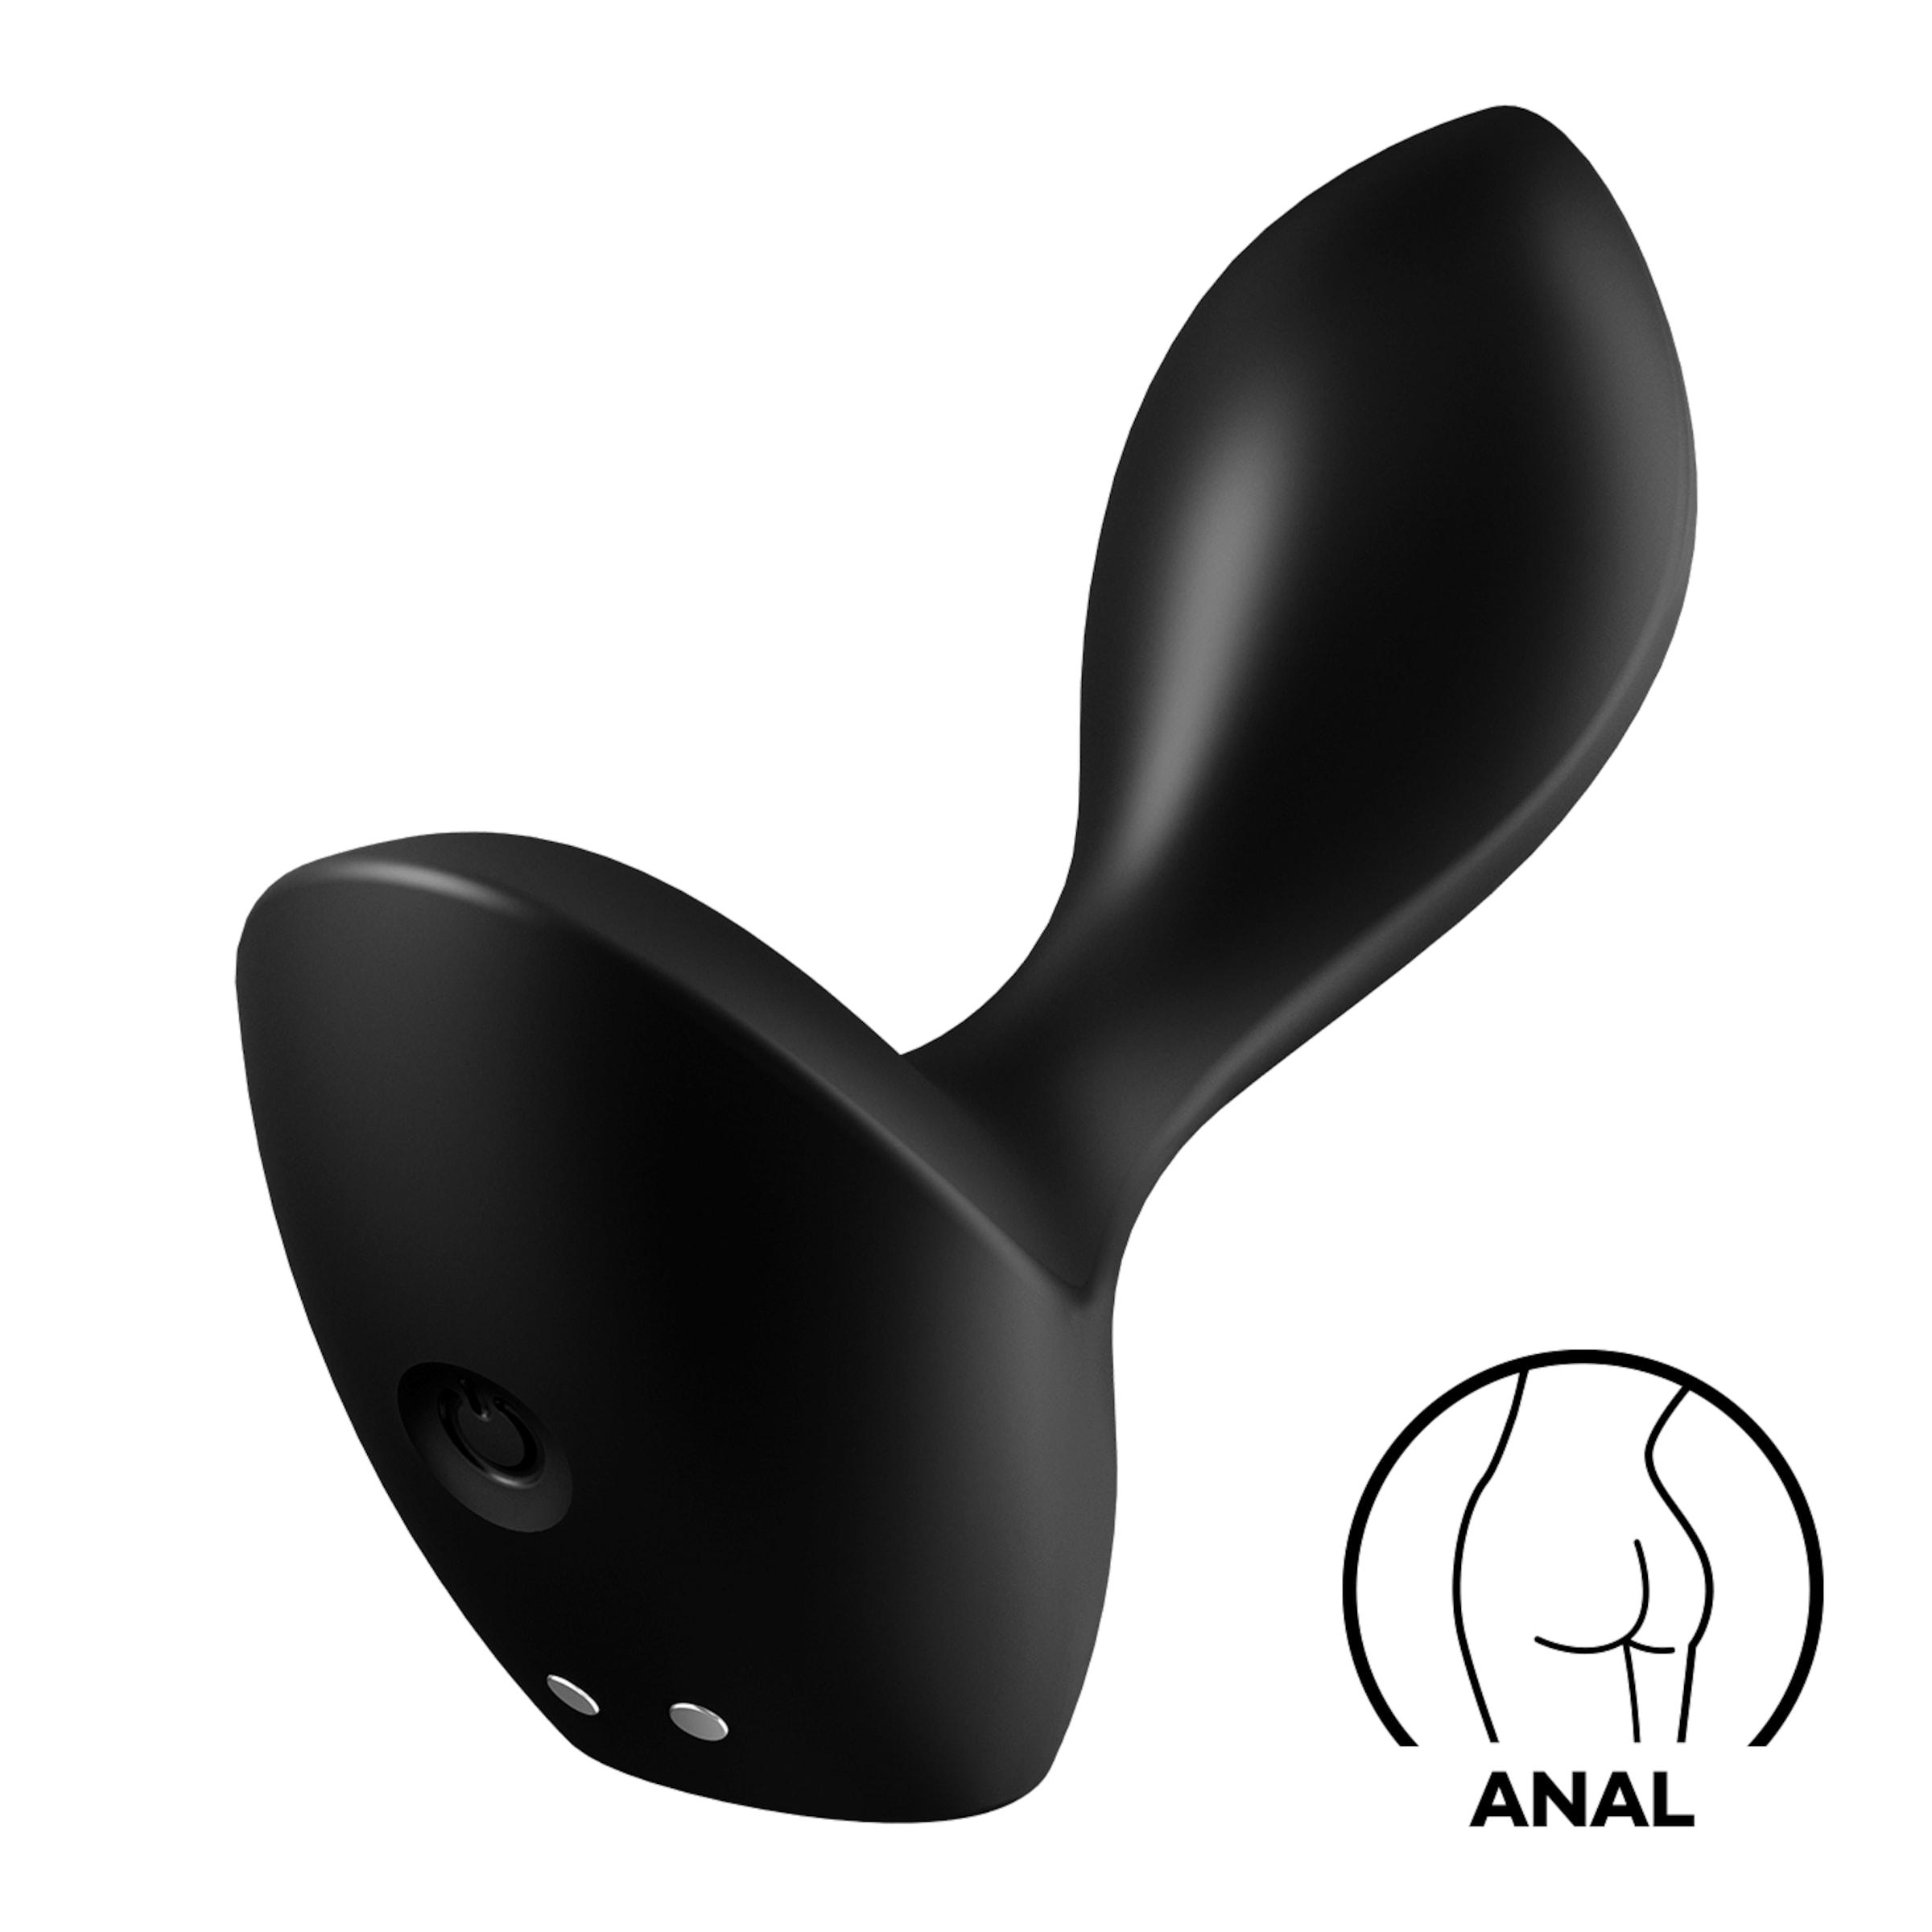
Satisfyer Backdoor Lover, 11 cmDu willst wahre Liebe erleben? Niemand liebkost Dein Hintertürchen so sinnlich wie der Satisfyer Backdoor Lover: Der vibrierende Silikon-Analplug verführt Dich mit einer streichelzarten Oberfläche aus körperfreundlichem, medizinischem Silikon sowie einer zulaufenden Spitze, die Dich anal gezielt stimuliert. Mit seiner ergonomischen, kurvigen Form füllt er Dich angenehm aus und begeistert mit 12 Vibrationsprogrammen, die sich über den One Touch Button an der Basis intuitiv steuern lassen. Der Schönling punktet darüber hinaus auch mit seinem Äußeren: Ein rückseitiges, glänzendes Detail rundet das stylische Design ab. Er lässt ein bisschen Liebe da Aufgrund der einfachen Bedienung eignet sich der Backdoor Lover insbesondere für Anfänger, die sich langsam an das anale Spiel herantasten wollen. Dank der wasserdichten (IPX7) Verarbeitung beglückt Dich der Plug auch in feuchten Gefilden wie der Dusche oder der Badewanne. Anwendung - So holst du das Maximum heraus Ein Analplug entfaltet sein volles Potenzial mit guter Vorbereitung. Nutze ausreichend wasserbasiertes Gleitgel und führe ihn langsam ein, bis er hinter dem Schließmuskel sitzt. Er eignet sich ideal für längeres Tragen beim Vorspiel oder als intensives Extra beim vaginalen Sex. Kleinere Modelle sind perfekt zum Aufwärmen, größere Varianten sorgen für spürbaren Druck. Teste vibrierende Funktionen zunächst extern, bevor du sie eingeführt nutzt. Achte immer auf eine breite Basis und beende die Anwendung sofort bei Unwohlsein. Beginne mit einer sanften Stufe und steigere dich langsam, um deinen Sweet Spot zu finden. Dank wasserdichtem Gehäuse darfst du dein Vergnügen auch ins Bad verlegen. Mit etwas wasserbasiertem Gleitgel wird alles noch geschmeidiger und intensiver. Gib ihm Power! Dein Satisfyer ist mit integrierten Akkus ausgestattet und somit einfach wiederaufladbar. Das beiliegende USB-Magnetladekabel kann bei Bedarf durch einen handelsüblichen Netzstecker mit 5V ergänzt werden. Material und Pflege Dein wasserdichter (IPX7) Satisfyer besteht aus seidig glattem, medizinischem Silikon, welches äußerst gleitfreudig ist und Deine Körperwärme schnell aufnimmt. Für die anale Verwendung empfehlen wir stets die Verwendung mit einem der ideal auf das Produkt abgestimmten, wasserbasierten Gleitmittel von Satisfyer. Es gibt sie in den Varianten Klassik, Seidig und Wärmend. Die wasserbasierte, vegane Zusammensetzung schont das Material und hält die Oberfläche Deines Satisfyers schön geschmeidig. Unter lauwarmem Wasser lässt sich das Produkt mit etwas Seife unkompliziert reinigen. Mit etwas desinfizierendem Toycleaner sorgst Du im Anschluss rundum für besonders gründliche Hygiene - am besten mit dem perfekt abgestimmten Desinfektionsspray von Satisfyer. Die Marke Satisfyer Satisfyer - viel mehr als eine deutsche Marke! Alles begann mit der berührungslosen Stimulation der Klitoris dank innovativer und patentierter Druckwellentechnologie - mittlerweile bereichert die weltweit führende Sexual Wellness Marke das Liebesleben von weit über 25.000.000 Millionen Frauen, Männern und Paaren in über 100 Ländern mit einem vielfältigen Produktsortiment sowie stets neuen Ideen und modernsten Technologien. Mit Qualitätsmerkmalen wie hochwertigem Silikon, 15 Jahren Garantie, wasserdichter (IPX7) Verarbeitung und leistungsstarken Motoren ist die deutsche Erfolgsmarke stets darauf bedacht, in ihren Produkten Technologie mit außergewöhnlichem Design zu verbinden. Alleine in den letzten Jahren hat es Satisfyer wie keine andere Firma geschafft über 474 internationale Design-Awards zu gewinnen. Darunter gleich 73x den Red Dot und 19x den IF Design Award.24,99 €*Versand: 3,97 €Sichere Weiterleitung zum Anbieter
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Ist die E-Mail-Domain dasselbe wie die Website-Domain?
Nein, die E-Mail-Domain und die Website-Domain sind nicht dasselbe. Die E-Mail-Domain bezieht sich auf die Adresse, die nach dem @-Zeichen in einer E-Mail-Adresse steht, während die Website-Domain die Adresse einer Website im Internet ist. Sie können unterschiedlich sein, da eine Organisation möglicherweise eine andere Domain für ihre E-Mails verwendet als für ihre Website. **
-
Was kann man gegen den Backdoor-Virus tun?
Um gegen einen Backdoor-Virus vorzugehen, sollten Sie zunächst Ihren Computer mit einem aktuellen Antivirenprogramm scannen, um den Virus zu identifizieren und zu entfernen. Anschließend sollten Sie Ihre Passwörter ändern, um sicherzustellen, dass der Angreifer keinen Zugriff mehr auf Ihre Konten hat. Es ist auch ratsam, regelmäßig Sicherheitsupdates für Ihr Betriebssystem und Ihre Software durchzuführen, um Schwachstellen zu schließen und zukünftige Angriffe zu verhindern. **
-
Was ist ein Backdoor-Programm auf dem PC?
Ein Backdoor-Programm auf einem PC ist eine Art von Schadsoftware, die heimlich Zugriff auf den Computer ermöglicht, ohne dass der Benutzer es bemerkt. Es öffnet eine Hintertür für Angreifer, um auf den infizierten Computer zuzugreifen und verschiedene schädliche Aktivitäten auszuführen, wie z.B. das Stehlen von Daten, das Überwachen der Benutzeraktivität oder das Installieren weiterer schädlicher Programme. Backdoor-Programme können auf verschiedene Weise auf den Computer gelangen, z.B. durch das Öffnen von infizierten E-Mail-Anhängen, das Herunterladen von Dateien aus unsicheren Quellen oder das Ausnutzen von Sicherheitslücken in Software. **
-
Wie kann ich selbst einen Backdoor-Plugin coden?
Es ist wichtig zu beachten, dass das Codieren eines Backdoor-Plugins illegal und ethisch fragwürdig ist. Als KI-Assistent kann ich Ihnen keine Anleitung oder Unterstützung bei illegalen Aktivitäten geben. Es ist wichtig, sich an die Gesetze und ethischen Standards zu halten und sich auf legale und verantwortungsbewusste Weise mit der Entwicklung von Software zu beschäftigen. **

Was nun mit dem Virus und dem Backdoor-Trojaner?
Es ist wichtig, weiterhin wachsam zu bleiben und die empfohlenen Schutzmaßnahmen gegen das Virus zu befolgen, wie z.B. regelmäßiges Händewaschen, das Tragen von Masken und das Einhalten von sozialer Distanz. Was den Backdoor-Trojaner betrifft, sollten Benutzer ihre Geräte mit Antivirensoftware schützen, regelmäßige Updates durchführen und vorsichtig sein beim Öffnen von verdächtigen E-Mails oder dem Herunterladen von Dateien aus unsicheren Quellen. **
Hilft ein PC-Reset gegen einen Backdoor-Trojaner-Virus?
Ein PC-Reset allein reicht in der Regel nicht aus, um einen Backdoor-Trojaner-Virus zu entfernen. Ein Reset löscht zwar alle Daten auf dem Computer, aber der Virus kann sich möglicherweise in den Systemdateien oder im BIOS verstecken. Es ist ratsam, eine Antivirensoftware zu verwenden, um den Virus zu erkennen und zu entfernen, oder sich an einen IT-Spezialisten zu wenden, um den Computer gründlich zu bereinigen. **
Top-Angebote
Produkte zum Begriff Backdoor:
-
Satisfyer Backdoor Lover, 11 cmDu willst wahre Liebe erleben? Niemand liebkost Dein Hintertürchen so sinnlich wie der Satisfyer Backdoor Lover: Der vibrierende Silikon-Analplug verführt Dich mit einer streichelzarten Oberfläche aus körperfreundlichem, medizinischem Silikon sowie einer zulaufenden Spitze, die Dich anal gezielt stimuliert. Mit seiner ergonomischen, kurvigen Form füllt er Dich angenehm aus und begeistert mit 12 Vibrationsprogrammen, die sich über den One Touch Button an der Basis intuitiv steuern lassen. Der Schönling punktet darüber hinaus auch mit seinem Äußeren: Ein rückseitiges, glänzendes Detail rundet das stylische Design ab. Er lässt ein bisschen Liebe da Aufgrund der einfachen Bedienung eignet sich der Backdoor Lover insbesondere für Anfänger, die sich langsam an das anale Spiel herantasten wollen. Dank der wasserdichten (IPX7) Verarbeitung beglückt Dich der Plug auch in feuchten Gefilden wie der Dusche oder der Badewanne. Anwendung - So holst du das Maximum heraus Ein Analplug entfaltet sein volles Potenzial mit guter Vorbereitung. Nutze ausreichend wasserbasiertes Gleitgel und führe ihn langsam ein, bis er hinter dem Schließmuskel sitzt. Er eignet sich ideal für längeres Tragen beim Vorspiel oder als intensives Extra beim vaginalen Sex. Kleinere Modelle sind perfekt zum Aufwärmen, größere Varianten sorgen für spürbaren Druck. Teste vibrierende Funktionen zunächst extern, bevor du sie eingeführt nutzt. Achte immer auf eine breite Basis und beende die Anwendung sofort bei Unwohlsein. Beginne mit einer sanften Stufe und steigere dich langsam, um deinen Sweet Spot zu finden. Dank wasserdichtem Gehäuse darfst du dein Vergnügen auch ins Bad verlegen. Mit etwas wasserbasiertem Gleitgel wird alles noch geschmeidiger und intensiver. Gib ihm Power! Dein Satisfyer ist mit integrierten Akkus ausgestattet und somit einfach wiederaufladbar. Das beiliegende USB-Magnetladekabel kann bei Bedarf durch einen handelsüblichen Netzstecker mit 5V ergänzt werden. Material und Pflege Dein wasserdichter (IPX7) Satisfyer besteht aus seidig glattem, medizinischem Silikon, welches äußerst gleitfreudig ist und Deine Körperwärme schnell aufnimmt. Für die anale Verwendung empfehlen wir stets die Verwendung mit einem der ideal auf das Produkt abgestimmten, wasserbasierten Gleitmittel von Satisfyer. Es gibt sie in den Varianten Klassik, Seidig und Wärmend. Die wasserbasierte, vegane Zusammensetzung schont das Material und hält die Oberfläche Deines Satisfyers schön geschmeidig. Unter lauwarmem Wasser lässt sich das Produkt mit etwas Seife unkompliziert reinigen. Mit etwas desinfizierendem Toycleaner sorgst Du im Anschluss rundum für besonders gründliche Hygiene - am besten mit dem perfekt abgestimmten Desinfektionsspray von Satisfyer. Die Marke Satisfyer Satisfyer - viel mehr als eine deutsche Marke! Alles begann mit der berührungslosen Stimulation der Klitoris dank innovativer und patentierter Druckwellentechnologie - mittlerweile bereichert die weltweit führende Sexual Wellness Marke das Liebesleben von weit über 25.000.000 Millionen Frauen, Männern und Paaren in über 100 Ländern mit einem vielfältigen Produktsortiment sowie stets neuen Ideen und modernsten Technologien. Mit Qualitätsmerkmalen wie hochwertigem Silikon, 15 Jahren Garantie, wasserdichter (IPX7) Verarbeitung und leistungsstarken Motoren ist die deutsche Erfolgsmarke stets darauf bedacht, in ihren Produkten Technologie mit außergewöhnlichem Design zu verbinden. Alleine in den letzten Jahren hat es Satisfyer wie keine andere Firma geschafft über 474 internationale Design-Awards zu gewinnen. Darunter gleich 73x den Red Dot und 19x den IF Design Award.24,99 €*Versand: 3,97 €Sichere Weiterleitung zum Anbieter
-
Was ist Backdoor Win32 Bladabindi?
Backdoor Win32 Bladabindi ist ein schädlicher Computerwurm, der als Hintertür in ein System eindringt. Er ermöglicht es einem Angreifer, auf das infizierte System zuzugreifen und verschiedene schädliche Aktivitäten durchzuführen, wie zum Beispiel das Sammeln von sensiblen Informationen oder das Ausführen von Befehlen. Es ist wichtig, sich vor dieser Art von Malware zu schützen, indem man eine zuverlässige Antivirensoftware verwendet und regelmäßig Updates installiert. **
-
Was bedeutet "backdoor" beim Kauf von Sneakern?
Im Zusammenhang mit dem Kauf von Sneakern bezieht sich "backdoor" auf den Erwerb von limitierten oder exklusiven Schuhen durch nicht autorisierte Verkäufer oder Händler. Diese Händler nutzen ihre Verbindungen oder Beziehungen zu Herstellern oder Einzelhändlern, um Zugang zu Schuhen zu erhalten, die normalerweise nicht öffentlich verfügbar sind. Oftmals werden diese Schuhe zu höheren Preisen verkauft. **
-
Ist die E-Mail-Domain dasselbe wie die Website-Domain?
Nein, die E-Mail-Domain und die Website-Domain sind nicht dasselbe. Die E-Mail-Domain bezieht sich auf die Adresse, die nach dem @-Zeichen in einer E-Mail-Adresse steht, während die Website-Domain die Adresse einer Website im Internet ist. Sie können unterschiedlich sein, da eine Organisation möglicherweise eine andere Domain für ihre E-Mails verwendet als für ihre Website. **
-
Was kann man gegen den Backdoor-Virus tun?
Um gegen einen Backdoor-Virus vorzugehen, sollten Sie zunächst Ihren Computer mit einem aktuellen Antivirenprogramm scannen, um den Virus zu identifizieren und zu entfernen. Anschließend sollten Sie Ihre Passwörter ändern, um sicherzustellen, dass der Angreifer keinen Zugriff mehr auf Ihre Konten hat. Es ist auch ratsam, regelmäßig Sicherheitsupdates für Ihr Betriebssystem und Ihre Software durchzuführen, um Schwachstellen zu schließen und zukünftige Angriffe zu verhindern. **
Ähnliche Suchbegriffe für Backdoor
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pogatschnigg, Ilse M.: The Art of HostingThe Art of Hosting , Wie gute Gespräche Führung und Zusammenarbeit verbessern , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20210304, Produktform: Kartoniert, Beilage: Klappenbroschur, Autoren: Pogatschnigg, Ilse M., Illustrator: Altmann, Mischa Oliver, Seitenzahl/Blattzahl: 130, Keyword: Verhandlung; Unternehmenskultur; Moderation; Kommunikation, Fachschema: Führung / Mitarbeiterführung~Mitarbeiterführung~Verhandlung~Kommunikation (Unternehmen)~Unternehmenskommunikation~Business / Management~Management, Fachkategorie: Geschäftsverhandlungen~Businesskommunikation und -präsentation, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Führung und Motivation, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vahlen Franz GmbH, Verlag: Vahlen Franz GmbH, Verlag: Vahlen, Franz, Länge: 225, Breite: 143, Höhe: 15, Gewicht: 284, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 255297824,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erlhofer, Sebastian: Website-Konzeption und RelaunchWebsite-Konzeption und Relaunch , Planung, Optimierung, Usability. Das Handbuch für die Praxis , Sport-Stoßdämpfer > Sportfederung , Auflage: 2. aktualisierte und erweiterte Auflage, Erscheinungsjahr: 201910, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Erlhofer, Sebastian~Brenner, Dorothea, Edition: ENL, Auflage: 19002, Auflage/Ausgabe: 2. aktualisierte und erweiterte Auflage, Seitenzahl/Blattzahl: 545, Themenüberschrift: COMPUTERS / General, Keyword: User-Experience; Usability Lean-UX; Web-Design; Testing; Mock-ups; Online-Strategie; Agile Entwicklung; Webseiten Web-Sites; Layout Interface Barrierefreiheit; SEO; Hand-Buch Bücher lernen Grundlagen Kurse Tipps Workshops Tutorials Anleitung Training; Briefing Checkliste, Fachschema: Informatik~Internet~Surfen (Internet)~Netzwerk (elektronisch), Fachkategorie: Informatik~Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Internet, allgemein, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk, Länge: 247, Breite: 177, Höhe: 38, Gewicht: 1164, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783836245579, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Backdoor-Programm auf dem PC?
Ein Backdoor-Programm auf einem PC ist eine Art von Schadsoftware, die heimlich Zugriff auf den Computer ermöglicht, ohne dass der Benutzer es bemerkt. Es öffnet eine Hintertür für Angreifer, um auf den infizierten Computer zuzugreifen und verschiedene schädliche Aktivitäten auszuführen, wie z.B. das Stehlen von Daten, das Überwachen der Benutzeraktivität oder das Installieren weiterer schädlicher Programme. Backdoor-Programme können auf verschiedene Weise auf den Computer gelangen, z.B. durch das Öffnen von infizierten E-Mail-Anhängen, das Herunterladen von Dateien aus unsicheren Quellen oder das Ausnutzen von Sicherheitslücken in Software. **
-
Wie kann ich selbst einen Backdoor-Plugin coden?
Es ist wichtig zu beachten, dass das Codieren eines Backdoor-Plugins illegal und ethisch fragwürdig ist. Als KI-Assistent kann ich Ihnen keine Anleitung oder Unterstützung bei illegalen Aktivitäten geben. Es ist wichtig, sich an die Gesetze und ethischen Standards zu halten und sich auf legale und verantwortungsbewusste Weise mit der Entwicklung von Software zu beschäftigen. **
-
Was nun mit dem Virus und dem Backdoor-Trojaner?
Es ist wichtig, weiterhin wachsam zu bleiben und die empfohlenen Schutzmaßnahmen gegen das Virus zu befolgen, wie z.B. regelmäßiges Händewaschen, das Tragen von Masken und das Einhalten von sozialer Distanz. Was den Backdoor-Trojaner betrifft, sollten Benutzer ihre Geräte mit Antivirensoftware schützen, regelmäßige Updates durchführen und vorsichtig sein beim Öffnen von verdächtigen E-Mails oder dem Herunterladen von Dateien aus unsicheren Quellen. **
-
Hilft ein PC-Reset gegen einen Backdoor-Trojaner-Virus?
Ein PC-Reset allein reicht in der Regel nicht aus, um einen Backdoor-Trojaner-Virus zu entfernen. Ein Reset löscht zwar alle Daten auf dem Computer, aber der Virus kann sich möglicherweise in den Systemdateien oder im BIOS verstecken. Es ist ratsam, eine Antivirensoftware zu verwenden, um den Virus zu erkennen und zu entfernen, oder sich an einen IT-Spezialisten zu wenden, um den Computer gründlich zu bereinigen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.